
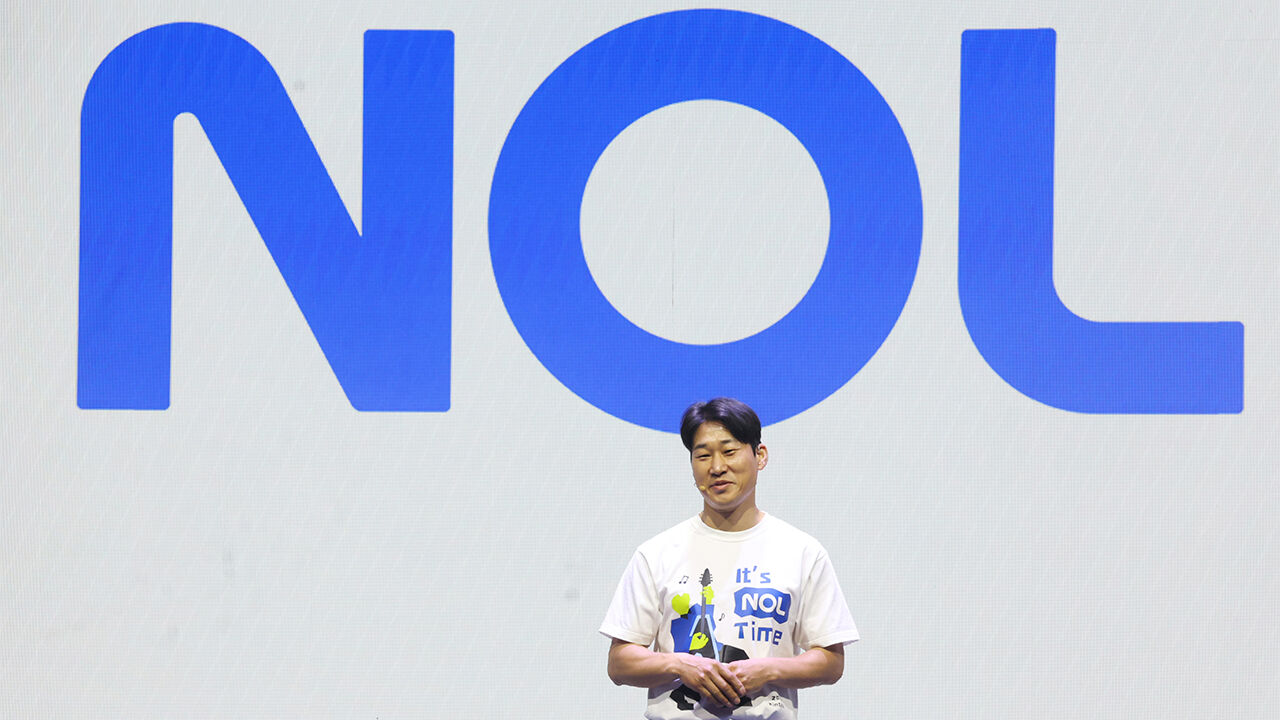
▲ 놀유니버스
놀유니버스가 해킹으로 인해 일부 고객과 임직원의 개인정보가 유출된 사실을 밝히고 사과했습니다.
놀유니버스는 오늘(26일) 자사 홈페이지에 "지난 22일 외부 공격자가 당사 시스템의 보안 취약점을 이용해 구 인터파크투어의 국내 숙소 예약자 정보 조회 기능에 비정상적으로 접근했다"며 "유출된 예약내역 대상은 올해 2월 15일부터 지난달 8일까지 구 인터파크투어에서 국내 숙소 예약 서비스를 이용한 적이 있는 고객"이라고 공지했습니다.
다만, 인터파크투어의 항공·해외숙소·투어·티켓 예약, 놀(NOL) 서비스 예약은 이번 유출 대상에 포함되지 않았다고 덧붙였습니다.
유출된 개인정보 항목은 회원ID와 회원번호, 예약자명, 이용자명, 전화번호, 이메일주소, 상품명, 구매금액, 이용 일자 등입니다.
놀유니버스는 "사고 인지 즉시 공격에 이용된 접근 경로를 차단하고 해당 보안 취약점을 보완했고 비정상적인 접근을 탐지·차단하는 체계를 강화했다"며 "추가 피해를 방지하고 면밀한 사후 조치를 진행하고자 한국인터넷진흥원(KISA)에 기술 지원을 신청했다"고 설명했습니다.
아울러 이번 사고와 관련해 이메일 및 문자메시지나 전화 등 의심스러운 연락에 유의하고, 출처가 불분명한 링크에 접속해 개인정보 및 인증정보를 입력하지 않도록 주의해 달라고 당부했습니다.
앞서 놀유니버스는 지난 22일에도 홈페이지에 "외부의 비정상적인 접근으로 인해 일부 임직원의 개인정보가 유출된 사실을 확인했다"고 밝힌 바 있습니다.
놀유니버스 관계자는 "침해사고가 발생한 데 대해 깊은 사과 말씀을 드린다"며 "침해 경로와 범위를 파악 중이며, 관계기관에 성실히 협조하고 추가 사실관계 확인과 대응조치를 이어가는 한편, 조사 결과를 토대로 보안 체계를 전반적으로 강화해 나가겠다"고 말했습니다.
(사진=연합뉴스)


 동영상 기사
 동영상 기사
 동영상 기사
 동영상 기사
 동영상 기사
댓글