SBS뉴스

▲ 서울시립대학교 홈페이지 가짜 로봇 인증 등장, 악성코드 유도 화면 노출
- 지난달 30일 오후부터 노출 추정…대학 측은 오늘 오전 인지
- 악성코드 감염 유도…침입 경로 등 원인 조사 중
서울시립대학교 공식 홈페이지에 악성코드 감염을 유도하는 가짜 '로봇 인증' 화면이 나흘 동안 나타났던 것으로 확인됐습니다.
서울시립대에 따르면 지난달 30일 오후부터 오늘(3일)까지 대학 대표 홈페이지에 접속하면 정상적인 보안 인증 절차처럼 꾸며진 가짜 '로봇 인증(reCAPTCHA)' 화면이 나타나는 현상이 발생했습니다.
이 화면은 사용자가 로봇이 아닌 사람인지 확인하는 정상적인 인증 절차를 사칭해, 이용자가 직접 악성 명령어를 실행하도록 유도하는 수법입니다.
화면에 표시된 안내에 따라 '윈도우 키+R', 'Ctrl+V', '엔터'를 차례로 누르면 PC에서 악성 명령어가 실행돼 악성코드에 감염될 수 있습니다.
그런데 학교 측은 나흘이 지나서야 이를 인지한 것으로 확인됐습니다.
서울시립대 관계자는 SBS와의 통화에서 "해당 화면이 지난달 30일 오후부터 나타난 것으로 추정되지만, 문제를 인지한 건 오늘 오전"이라고 밝혔습니다.
해당 관계자는 "로그인 화면이 아닌 대표 홈페이지에 접속했을 때 가짜 인증 화면이 나타났다"며 "오늘 낮 2시부터 해당 화면이 더는 나타나지 않도록 조치했다"고 설명했습니다.
다만, 가짜 인증 화면이 어떤 경로로 홈페이지에 삽입됐는지 등 정확한 침해 원인은 아직 파악 중이라고 밝혔습니다.
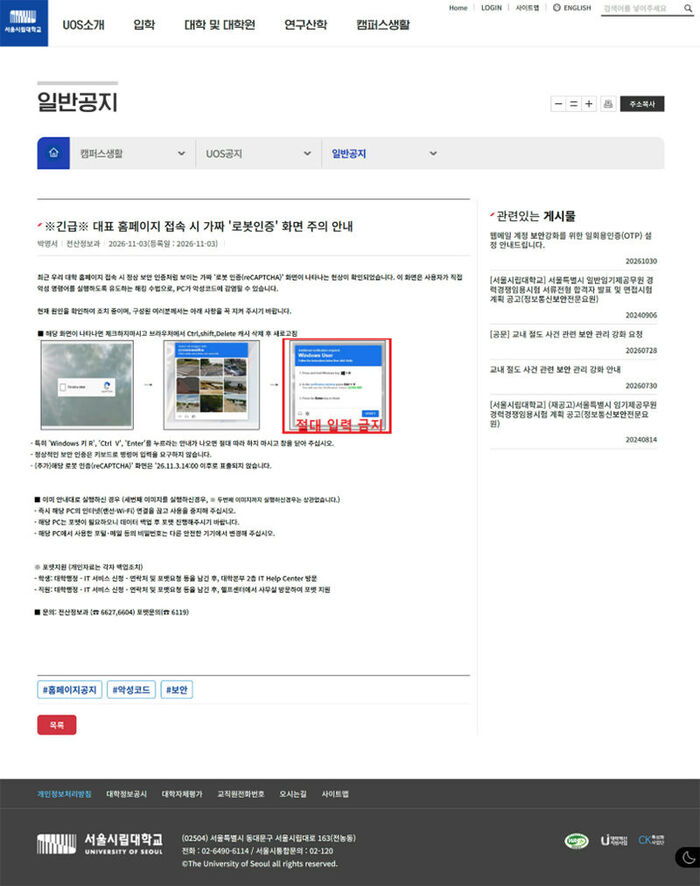
학교 측은 현재까지 개인정보 유출 피해는 없다고 설명했지만, 이용자들의 PC가 실제 악성코드에 감염됐는지는 확인되지 않았습니다.
서울시립대는 긴급 공지를 통해 가짜 인증 화면의 안내를 끝까지 따라 한 이용자에게 즉시 인터넷 연결을 끊고 PC 사용을 중지하라고 권고했습니다.
또 데이터 백업 후 PC를 포맷하고, 해당 PC에서 사용한 포털과 이메일 등의 비밀번호를 다른 안전한 기기에서 변경하도록 안내했습니다.
학교는 학생과 교직원을 대상으로 PC 포맷을 지원하기로 했습니다.
학생은 대학행정 시스템을 통해 신청한 뒤 교내 IT 헬프센터를 방문하면 지원받을 수 있습니다.
서울시립대 총학생회도 현재 가짜 인증 화면이 나타나지 않도록 조치된 상태라며, 후속 조치 사항을 학내 구성원들에게 안내하겠다고 밝혔습니다.
(사진=연합뉴스)
Copyright Ⓒ SBS. All rights reserved. 무단 전재, 재배포 및 AI학습 이용 금지