SBS뉴스

AI 활용 범위도 가짜 채용과 신분 위장에서 악성코드 개발, 소프트웨어 공급망 공격까지 넓어지고 있습니다.
마이크로소프트(MS) 위협 인텔리전스가 현지 시간 29일 공개한 보고서에는 북한 해킹 조직들의 AI 활용 실태가 담겼습니다.
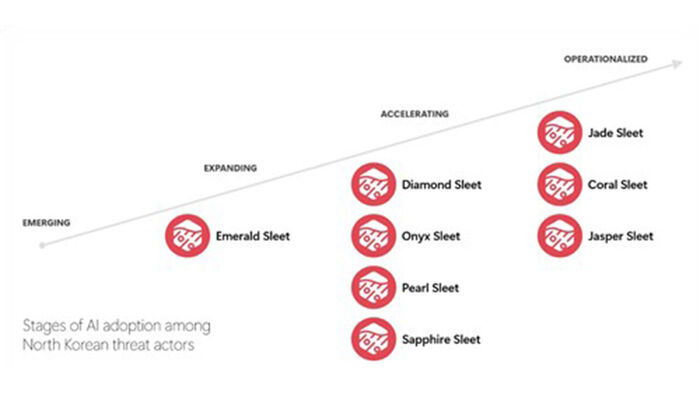
MS는 북한 해킹 조직 8곳의 AI 도입 수준을 분석한 결과, 3곳이 AI를 일상적인 공격 업무에 통합한 '운영 정착' 단계에 도달했다고 평가했습니다.
총 4단계 가운데 가장 높은 수준입니다.
나머지 4곳은 AI 활용이 빠르게 확산하는 '가속' 단계, 1곳은 일부 업무에 AI를 도입한 '확대' 단계로 분류됐습니다.
특히 한국 이용자를 겨냥한 피싱 공격에도 AI가 활용된 것으로 나타났습니다.
북한 해킹 조직 1곳은 올해 8월부터 9월까지 공격 대상별로 맞춤 제작된 PDF 유인 문서를 100개 이상 생성했습니다.
이 가운데 수분 만에 수십 개씩 문서를 제작한 정황도 확인됐습니다.
AI를 활용한 가짜 채용과 신분 위장도 확산하고 있습니다.
올해 6월 8일부터 12일까지 3개 위장 회사를 활용해 AI·블록체인·사이버보안 업계 종사자들에게 가짜 채용을 제안한 사례도 있었습니다.
악성코드 개발에도 AI가 동원됐습니다.
MS는 북한 해킹 조직들이 '커서(Cursor)' 등 AI 코딩 도구를 활용해 코드 생성과 오류 수정, 탐지 회피 기술 개발 등을 지원받았을 가능성이 있다고 분석했습니다.
에이전틱 AI 기반 해킹 도구도 실제 공격에 활용됐습니다.
MS는 북한 정찰총국 산하 조직인 '오닉스 슬릿(국내명 안다리엘)'과 '펄 슬릿'이 10월 하순부터 오픈소스 AI 침투 테스트 프레임워크인 '아르텍(ARTEX)'을 작전에 활용하고 있다고 밝혔습니다.
MS는 북한 해킹 조직들이 AI를 활용해 기존 공격의 속도와 효율성을 높이고 있지만, 아직 완전한 자율 공격 단계에는 이르지 않았다고 평가했습니다.
기업들에는 채용 지원자 신원 검증과 피싱 대응, 악성코드 탐지 체계 강화를 권고했습니다.
(사진=MS 위협 인텔리전스 제공, 연합뉴스)
Copyright Ⓒ SBS. All rights reserved. 무단 전재, 재배포 및 AI학습 이용 금지