SBS뉴스

▲ 딥시크
최근 금융권 해킹 사태에 활용된 것으로 알려진 인공지능(AI) 침투 도구 아르텍스(ARTEX)가 중국 AI 모델 딥시크와 연동할 수 있는 기능을 갖춘 것으로 확인됐습니다.
아르텍스는 딥시크뿐 아니라 오픈AI, 앤트로픽 등 다양한 대형언어모델(LLM)을 '두뇌'로 연결해 여러 AI 에이전트가 공격 목표를 분석하고 침투 경로를 계획한 뒤 명령 실행과 HTTP 통신 등 보안 점검 작업까지 이어가는 구좁니다.
이 때문에 금융권에서도 AI 모델의 출처와 시스템 접근·실행 권한을 함께 관리해야 한다는 지적이 나옵니다.
오늘(7일) 아르텍스 깃허브 저장소를 보면 개발진은 아르텍스를 AI 자율 침투테스트 시스템으로 소개하고 있습니다.
시스템은 대형언어모델(LLM)을 연결해 여러 AI 에이전트가 공격 목표를 분석하고 침투 경로를 계획하며 보안 점검 도구를 실행하는 구좁니다.
개발진은 지난달 13일 공개한 버전 0.3.10 업데이트에서 네트워크 검색 기능에 딥시크 공식 소스를 추가했다고 명시했습니다.
아르텍스가 게시한 설명에 따르면 해당 기능은 현재 활성화된 LLM 설정을 그대로 활용하며, 딥시크 공식 엔드포인트와 앤트로픽 프로토콜을 이용해 딥시크의 서버 측 웹 검색 도구를 호출합니다.
다만 아르텍스 자체가 딥시크 전용으로 설계된 프로그램은 아닙니다.
공식 문서에는 아르텍스 사용 시 앤트로픽이나 오픈AI API 키를 설정하거나, 사용자 인터페이스(UI)의 'LLM 설정' 메뉴에서 별도의 AI 모델을 지정할 수 있다고 적혀 있습니다.
아르텍스는 사용자가 선택한 LLM을 두뇌 역할로 활용하는 일종의 AI 기반 보안 자동화 플랫폼에 가깝습니다.
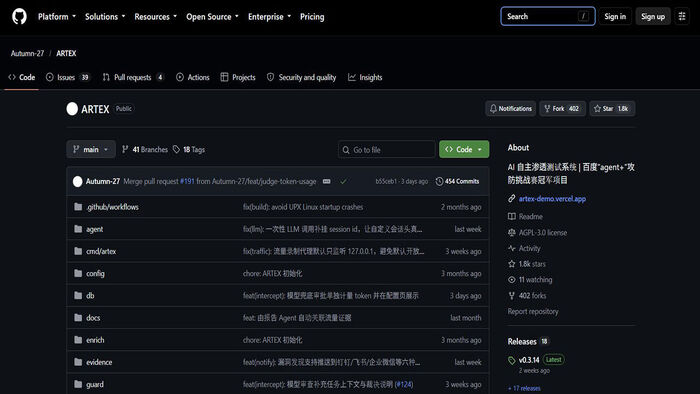
▲ 아르텍스 깃허브
아르텍스의 기술 구조를 보면 LLM이 단순히 질문에 답하는 수준을 넘어 보안 점검 과정에 직접 개입합니다.
개발진은 아르텍스를 'LLM 다중 에이전트 기반 자율 침투 시스템'으로 설명합니다.
시스템 내부에는 공격 방향을 정하는 '플래너(planner)'와 실제 작업을 수행하는 여러 '워커(worker)'가 있으며, 이들이 목표 자산과 이미 확보한 정보를 토대로 다음 행동을 결정합니다.
워커는 명령어 실행이나 HTTP 통신(프로토콜) 등 실제 보안 점검 작업을 수행할 수 있으며, 이를 통해 발견한 자산·취약점 정보를 다시 시스템에 축적합니다.
사람이 일일이 공격 절차를 입력하지 않더라도 AI가 여러 단계의 공격 과정을 이어갈 수 있는 구좁니다.
보안업계 관계자는 "금융권에서는 AI 모델의 출처뿐 아니라 어떤 시스템과 연결돼 있고 어떤 명령까지 실행할 수 있는지를 함께 통제해야 한다"고 말했습니다.
(사진=AP, 깃허브 캡처, 연합뉴스)
Copyright Ⓒ SBS. All rights reserved. 무단 전재, 재배포 및 AI학습 이용 금지